Safetica DLP: como evitar vazamento de dados dentro da empresa
Entenda como a Safetica usa DLP e gestão de riscos internos para impedir que dados saiam por pendrive, e-mail, nuvem e IA.
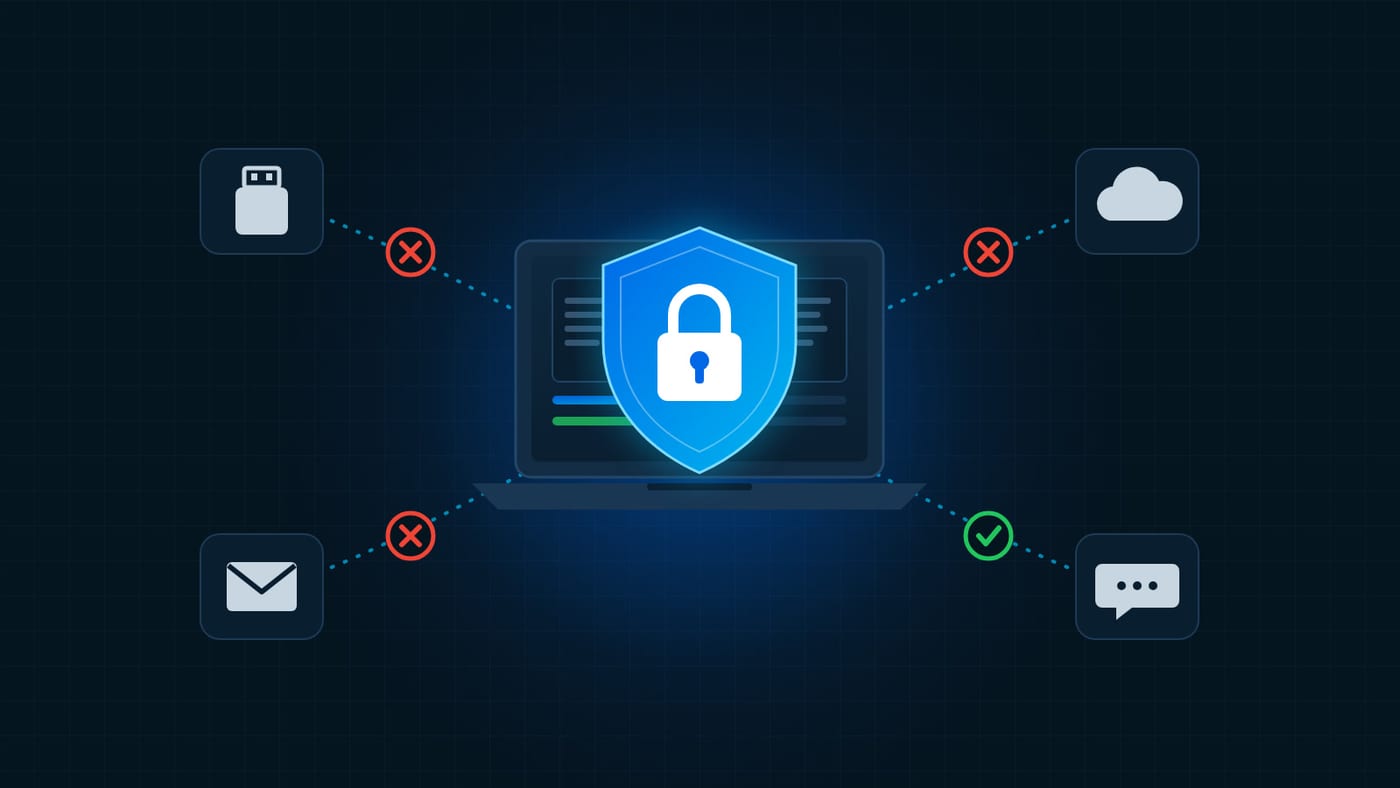
Um vendedor pede demissão e, na última semana, copia a planilha de clientes para um pendrive. Uma analista cola um contrato no ChatGPT para pedir um resumo. Um estagiário envia o arquivo errado para um fornecedor. Nenhum desses casos passa pelo firewall como ataque. Todos tiram dados da empresa.
O firewall e o antivírus protegem contra quem está do lado de fora. O vazamento que nasce dentro da empresa, por erro ou por má-fé, pede outro tipo de controle: saber onde estão os dados sensíveis, por onde eles saem e quem está se comportando de forma arriscada.
É esse o espaço da Safetica, uma plataforma de segurança da informação focada em DLP e gestão de riscos internos. Abaixo explicamos o que ela faz, como funciona na prática e por onde começar.
O que é DLP e o que é risco interno
DLP (Data Loss Prevention, ou prevenção contra perda de dados) é o conjunto de ferramentas e regras que identifica informações sensíveis e impede que elas saiam por canais não autorizados: e-mail, pendrive, nuvem pessoal, impressão, sites de upload.
Gestão de riscos internos (Insider Risk Management) olha para as pessoas. Em vez de analisar só o arquivo, observa o comportamento: quem acessa mais dados que o normal, quem começou a copiar pastas inteiras, quem está de saída da empresa.
O fator humano pesa. O relatório de violações de dados da Verizon de 2025 aponta o elemento humano em cerca de 60% das violações analisadas. Isso inclui erro, engenharia social e uso indevido de credenciais.
Para a LGPD, a empresa precisa adotar medidas de segurança técnicas e administrativas para proteger dados pessoais contra acessos não autorizados e situações acidentais (artigo 46). Um vazamento por descuido interno também conta.
O que a Safetica faz
A Safetica se apresenta como uma plataforma que integra proteção de dados, risco interno, segurança em nuvem e conformidade. Na prática, ela funciona com um agente instalado nos computadores e um console central de gestão. Os recursos principais são:
| Recurso | O que resolve |
|---|---|
| Descoberta e classificação de dados | Encontra arquivos sensíveis no computador e na rede, por conteúdo, origem e etiquetas |
| Políticas de DLP | Registra, avisa ou bloqueia a saída de dados por canal |
| Controle de dispositivos | Define quais pendrives e HDs externos podem ser usados |
| Auditoria de atividade | Mostra aplicativos, sites e e-mails usados, com análise de comportamento |
| Proteção em nuvem | Audita compartilhamentos no Microsoft 365 e no Google Drive |
| Controle de ferramentas de IA | Regras para ChatGPT, Copilot, Claude e similares |
A classificação pode usar regras de conteúdo (por exemplo, arquivos com números de CPF ou cartão), contexto (o arquivo veio do sistema financeiro) e, nos planos superiores, etiquetas aplicadas pelo usuário e classificação por IA. Há também OCR, que lê texto dentro de imagens, como a foto de um documento.
Os canais que a política controla
Segundo a documentação oficial, as regras de DLP cobrem, entre outros:
- envio para drives de nuvem e uploads pelo navegador;
- e-mail em clientes de desktop e mensageiros instantâneos;
- pendrives e HDs externos;
- compartilhamentos de rede e transferências em acesso remoto;
- impressão, área de transferência (copiar e colar) e captura de tela;
git push, para quem tem equipe de desenvolvimento.
No macOS alguns controles ainda não existem, como área de transferência, captura de tela e impressão virtual. Se a empresa tem muitos Macs, confira a lista de limitações antes de contratar.
Os quatro modos de uma política
Cada política da Safetica pode funcionar em quatro modos. Essa escolha define o quanto a ferramenta interfere no trabalho.
| Modo | O que acontece |
|---|---|
| Desativado | A regra existe, mas não age |
| Só registrar | Grava as ações permitidas e as restritas, sem avisar ninguém |
| Registrar e notificar | Mostra um aviso ao usuário, que decide se continua; se continuar, fica registrado |
| Registrar e bloquear | Impede a ação e registra a tentativa |
O caminho recomendado é começar em só registrar. Em poucas semanas você descobre por onde os dados realmente saem, sem travar ninguém. Depois, passa para notificar nos casos duvidosos e bloquear só no que é claramente proibido.
O aviso na tela educa. Muitas vezes o colaborador nem sabia que enviar a base de clientes para o e-mail pessoal era proibido. A notificação resolve sem punição e sem chamado.
A documentação também alerta: uma regra de rede em modo de bloqueio mal configurada pode cortar o computador da rede inteira. Teste em poucas máquinas antes de aplicar em todas.
Exemplos do dia a dia
Desligamento de colaborador. O RH avisa a TI de um desligamento. A TI coloca o usuário num grupo com política mais rígida para pendrive e nuvem pessoal, e acompanha a atividade dele no console.
Planilha de clientes. A empresa cria uma classificação para arquivos exportados do CRM. A política bloqueia o envio desses arquivos para qualquer domínio de e-mail que não seja o da empresa ou de parceiros cadastrados.
IA generativa. A equipe pode usar a IA aprovada, mas a política impede colar conteúdo classificado como confidencial no chat. O uso continua, o risco diminui.
Auditoria após um incidente. Um contrato apareceu com um concorrente. O registro mostra quem abriu o arquivo, para onde ele foi copiado e quando.
Nuvem ou servidor próprio
A Safetica tem duas formas de implantação:
- Safetica Platform: em nuvem, sem servidor para manter. Tem recursos exclusivos, como a coluna de risco que aponta usuários com tendência de comportamento arriscado.
- Safetica On-Prem: instalada num servidor da empresa, com banco SQL. A retenção de dados depende do espaço disponível.
A integração com SIEM, o sistema que centraliza os logs de segurança, e com webhooks fica nos planos Premium, Enterprise e On-Prem. O plano de entrada não inclui.
Quem conheceu o produto como "ESET Safetica" deve saber que a Safetica deixou a aliança tecnológica da ESET. Desde fevereiro de 2025, o produto não é mais baixado pelas páginas da ESET. A contratação passa pela própria Safetica e seus parceiros.
Cuidados antes de implantar
DLP mal planejado vira uma ferramenta que todos odeiam e que alguém desliga. Alguns cuidados evitam isso:
- Comunique a equipe. Monitoramento precisa estar previsto na política interna e no contrato de trabalho. Envolva o jurídico e o RH.
- Defina o que é sensível antes de comprar. Sem saber o que proteger, as regras ficam genéricas e geram ruído.
- Comece pequeno. Um departamento, poucos canais, modo de registro.
- Tenha um dono. Alguém precisa olhar os alertas toda semana. Ferramenta sem revisão só gera relatório.
- Não confunda DLP com backup. A Safetica evita que o dado saia. Ela não recupera arquivos apagados nem criptografados por ransomware.
Por onde começar
- Liste os três tipos de dado que mais causariam prejuízo se vazassem: base de clientes, financeiro, projetos.
- Mapeie onde eles ficam: servidor de arquivos, Microsoft 365, sistema de gestão.
- Faça um piloto em modo de registro por duas a quatro semanas, num setor.
- Revise os relatórios e escreva as primeiras políticas de aviso e bloqueio.
- Inclua o processo de desligamento de colaboradores no fluxo da TI.
- Atualize a política de segurança e comunique a equipe.
A TRIAT é parceira oficial da Safetica e pode ajudar a mapear os dados sensíveis, conduzir o piloto e ajustar as políticas para que a proteção funcione sem atrapalhar o trabalho.
Fontes
Precisa disso rodando na sua empresa?
A TRIAT implanta e monitora Linux, storage, virtualização, redes e segurança — do projeto ao suporte 24/7.
Falar com um especialista